Domain magneten-shop.de kaufen?
Wir ziehen mit dem Projekt
magneten-shop.de um.
Sind Sie am Kauf der Domain
magneten-shop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain magneten-shop.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Steireif, Alexander: Handbuch Online-ShopHandbuch Online-Shop , Strategien, Erfolgsrezepte, Lösungen für wirkungsvollen E-Commerce. Der Leitfaden für Ihren Erfolg im Online-Handel , Sport-Stoßdämpfer > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20211223, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Steireif, Alexander~Rieker, Rouven Alexander~Bückle, Markus, Edition: ENL, Auflage: 22003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 892, Themenüberschrift: BUSINESS & ECONOMICS / E-Commerce / Online Trading, Keyword: Web-Shops; Shopware; Magento; E-bay; Amazon-Marketplace; Kunden-Support; Online-Marketing; Usability User Experience UX; Digital-Marketing; Online-Shops erstellen; WordPress; DSGVO; Bitcoin; Bücher Grundlagen Kurse Tipps Workshops Tutorials Wissen; Conversion-Monitoring, Fachschema: Informatik~Internet~Surfen (Internet)~E-Business~Electronic Commerce - E-Commerce~E-Venture~Internet / Electronic Commerce~Net Economy~Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce~Direktmarketing - Direktvermarktung~Marketing / Direktmarketing, Fachkategorie: Informatik~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation~E-Commerce, E-Business~Direktmarketing / Telemarketing, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Online-Marketing, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 248, Breite: 186, Höhe: 55, Gewicht: 1777, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 265962949,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
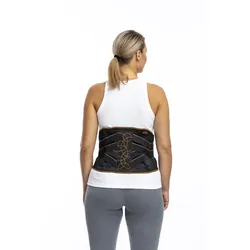
ANTAR Wirbelsäulenorthese mit integrierten MagnetenWirbelsäulenorthese inkl. MagneteDie Wirbelsäulenorthese inkl. Magnete ist eine Rückenorthese zur Stabilisierung und Entlastung der Lendenwirbelsäule. Sie wurde für Anwender entwickelt, die eine zuverlässige Unterstützung im unteren Rückenbereich benötigen. Die Orthese kombiniert eine stabile Konstruktion mit integrierten Metallschienen und eingearbeiteten Magnetelementen. Die integrierte Magnetfunktion stellt ein ergänzendes Feature dar. Die statischen Magnete werden häufig im Rahmen von Wellness- und Reha-Konzepten eingesetzt und können als zusätzliche Anwendungsmöglichkeit wahrgenommen werden. Die Orthese selbst dient primär der mechanischen Stabilisierung und Unterstützung der Wirbelsäule.Dank der verstellbaren Gurte und der elastischen Materialien lässt sich die individuell an den Taillenumfang anpassen. Mehrere verfügbare Größen ermöglichen eine passgenaue Versorgung und einen sicheren Sitz im Alltag.Vorteile:Stabile Konstruktion: Integrierte Metallschienen zur gezielten Unterstützung der Lendenwirbelsäule.Magnetfunktion: Eingearbeitete Magnete als ergänzendes Feature.Individuelle Anpassung: Verstellbare Gurte für sicheren Halt.Komfortable Materialien: Atmungsaktiv und angenehm zu tragen.Robuste Qualität: Langlebige Materialien und stabile Verarbeitung.Produkteigenschaften:Wirbelsäulenorthese zur Stabilisierung der LWS.Integrierte Aluminium-Schienen und PP-Platte.Eingearbeitete Magnetelemente.Klettverschlüsse zur individuellen Fixierung.Geeignet für den täglichen Gebrauch.Anwendungsbereiche:Unterstützung und Entlastung der Lendenwirbelsäule.Anwendung bei Rückenbelastungen.Einsatz im Alltag, in Wellness- und Reha-Konzepten.Pflegehinweise:Mit einem feuchten Tuch reinigen.Keine aggressiven Reinigungsmittel verwenden.Nicht waschen, nicht bleichen, nicht bügeln.Vor direkter Hitze und Sonneneinstrahlung schützen.Die Wirbelsäulenorthese inkl. Magnete kombiniert eine stabile Rückenorthese mit integrierten Magnetelementen als ergänzendes Feature. Sie bietet eine zuverlässige Unterstützung der Lendenwirbelsäule und überzeugt durch ihre robuste Konstruktion und flexible Anpassungsmöglichkeiten.29,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Stören Magneten Mikroprozessoren?
Ja, starke Magnetfelder können Mikroprozessoren stören. Magnetfelder können die elektrischen Signale in den Prozessoren beeinflussen und zu Fehlfunktionen oder Datenverlust führen. Es ist wichtig, magnetische Felder von Mikroprozessoren fernzuhalten, um eine ordnungsgemäße Funktion sicherzustellen. **
-
Wie funktionieren Magneten und welche unterschiedlichen Arten von Magneten gibt es?
Magneten funktionieren durch die Ausrichtung ihrer magnetischen Pole, wodurch sie Anziehung oder Abstoßung erzeugen. Es gibt Permanentmagneten, die dauerhaft magnetisch sind, und Elektromagneten, die nur magnetisch sind, wenn Strom fließt. Zudem gibt es verschiedene Formen von Magneten wie Stabmagneten, Hufeisenmagneten und Scheibenmagneten. **
-
Ich habe einen Aluminiumring und einen Magneten. Wenn ich den Magneten durch den Ring stecke, wird er vom Magneten angezogen.
Das liegt daran, dass Aluminium ein nichtmagnetisches Material ist. Wenn der Magnet durch den Ring gesteckt wird, erzeugt er ein sich änderndes Magnetfeld. Dies erzeugt Wirbelströme im Aluminium, die wiederum ein Magnetfeld erzeugen, das dem Magnetfeld des Magneten entgegenwirkt. Dadurch wird der Magnet im Ring festgehalten. **


Können Magneten schwächer werden?
Ja, Magneten können im Laufe der Zeit schwächer werden. Dies kann durch verschiedene Faktoren wie Temperaturänderungen, Erschütterungen oder dem Einfluss von anderen magnetischen Feldern verursacht werden. Einige Magneten können auch durch Überhitzung oder unsachgemäße Handhabung dauerhaft geschwächt werden. **
Verlieren Magneten ihre Energie?
Nein, Magneten verlieren im Allgemeinen nicht ihre Energie. Sie behalten ihre magnetischen Eigenschaften über lange Zeiträume bei, es sei denn, sie werden äußeren Einflüssen wie hohen Temperaturen oder starken magnetischen Feldern ausgesetzt, die ihre Ausrichtung beeinflussen können. In solchen Fällen kann die magnetische Energie des Magneten abnehmen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steireif, Alexander: Handbuch Online-ShopHandbuch Online-Shop , Strategien, Erfolgsrezepte, Lösungen für wirkungsvollen E-Commerce. Der Leitfaden für Ihren Erfolg im Online-Handel , Sport-Stoßdämpfer > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20211223, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Steireif, Alexander~Rieker, Rouven Alexander~Bückle, Markus, Edition: ENL, Auflage: 22003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 892, Themenüberschrift: BUSINESS & ECONOMICS / E-Commerce / Online Trading, Keyword: Web-Shops; Shopware; Magento; E-bay; Amazon-Marketplace; Kunden-Support; Online-Marketing; Usability User Experience UX; Digital-Marketing; Online-Shops erstellen; WordPress; DSGVO; Bitcoin; Bücher Grundlagen Kurse Tipps Workshops Tutorials Wissen; Conversion-Monitoring, Fachschema: Informatik~Internet~Surfen (Internet)~E-Business~Electronic Commerce - E-Commerce~E-Venture~Internet / Electronic Commerce~Net Economy~Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce~Direktmarketing - Direktvermarktung~Marketing / Direktmarketing, Fachkategorie: Informatik~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation~E-Commerce, E-Business~Direktmarketing / Telemarketing, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Online-Marketing, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 248, Breite: 186, Höhe: 55, Gewicht: 1777, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 265962949,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Stören Magneten Mikroprozessoren?
Ja, starke Magnetfelder können Mikroprozessoren stören. Magnetfelder können die elektrischen Signale in den Prozessoren beeinflussen und zu Fehlfunktionen oder Datenverlust führen. Es ist wichtig, magnetische Felder von Mikroprozessoren fernzuhalten, um eine ordnungsgemäße Funktion sicherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
ANTAR Wirbelsäulenorthese mit integrierten MagnetenWirbelsäulenorthese inkl. MagneteDie Wirbelsäulenorthese inkl. Magnete ist eine Rückenorthese zur Stabilisierung und Entlastung der Lendenwirbelsäule. Sie wurde für Anwender entwickelt, die eine zuverlässige Unterstützung im unteren Rückenbereich benötigen. Die Orthese kombiniert eine stabile Konstruktion mit integrierten Metallschienen und eingearbeiteten Magnetelementen. Die integrierte Magnetfunktion stellt ein ergänzendes Feature dar. Die statischen Magnete werden häufig im Rahmen von Wellness- und Reha-Konzepten eingesetzt und können als zusätzliche Anwendungsmöglichkeit wahrgenommen werden. Die Orthese selbst dient primär der mechanischen Stabilisierung und Unterstützung der Wirbelsäule.Dank der verstellbaren Gurte und der elastischen Materialien lässt sich die individuell an den Taillenumfang anpassen. Mehrere verfügbare Größen ermöglichen eine passgenaue Versorgung und einen sicheren Sitz im Alltag.Vorteile:Stabile Konstruktion: Integrierte Metallschienen zur gezielten Unterstützung der Lendenwirbelsäule.Magnetfunktion: Eingearbeitete Magnete als ergänzendes Feature.Individuelle Anpassung: Verstellbare Gurte für sicheren Halt.Komfortable Materialien: Atmungsaktiv und angenehm zu tragen.Robuste Qualität: Langlebige Materialien und stabile Verarbeitung.Produkteigenschaften:Wirbelsäulenorthese zur Stabilisierung der LWS.Integrierte Aluminium-Schienen und PP-Platte.Eingearbeitete Magnetelemente.Klettverschlüsse zur individuellen Fixierung.Geeignet für den täglichen Gebrauch.Anwendungsbereiche:Unterstützung und Entlastung der Lendenwirbelsäule.Anwendung bei Rückenbelastungen.Einsatz im Alltag, in Wellness- und Reha-Konzepten.Pflegehinweise:Mit einem feuchten Tuch reinigen.Keine aggressiven Reinigungsmittel verwenden.Nicht waschen, nicht bleichen, nicht bügeln.Vor direkter Hitze und Sonneneinstrahlung schützen.Die Wirbelsäulenorthese inkl. Magnete kombiniert eine stabile Rückenorthese mit integrierten Magnetelementen als ergänzendes Feature. Sie bietet eine zuverlässige Unterstützung der Lendenwirbelsäule und überzeugt durch ihre robuste Konstruktion und flexible Anpassungsmöglichkeiten.29,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mein erstes Experimentierset mit MagnetenGeeignet für Kinder im Alter von 5 Jahre bis 6 Jahre. Wissenschaft ist nicht notwendigerweise kompliziert und verstaubt oder etwas, das nur Erwachsene etwas angeht. Dafür ist Spielzeug aus den MINT-Bereichen ein überzeugender Beweis. Beim Spielen mit MINT-Spielzeug, wird die Faszination und das Verständnis für Naturwissenschaften gestärkt.76,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren Magneten und welche unterschiedlichen Arten von Magneten gibt es?
Magneten funktionieren durch die Ausrichtung ihrer magnetischen Pole, wodurch sie Anziehung oder Abstoßung erzeugen. Es gibt Permanentmagneten, die dauerhaft magnetisch sind, und Elektromagneten, die nur magnetisch sind, wenn Strom fließt. Zudem gibt es verschiedene Formen von Magneten wie Stabmagneten, Hufeisenmagneten und Scheibenmagneten. **
-
Ich habe einen Aluminiumring und einen Magneten. Wenn ich den Magneten durch den Ring stecke, wird er vom Magneten angezogen.
Das liegt daran, dass Aluminium ein nichtmagnetisches Material ist. Wenn der Magnet durch den Ring gesteckt wird, erzeugt er ein sich änderndes Magnetfeld. Dies erzeugt Wirbelströme im Aluminium, die wiederum ein Magnetfeld erzeugen, das dem Magnetfeld des Magneten entgegenwirkt. Dadurch wird der Magnet im Ring festgehalten. **
-
Können Magneten schwächer werden?
Ja, Magneten können im Laufe der Zeit schwächer werden. Dies kann durch verschiedene Faktoren wie Temperaturänderungen, Erschütterungen oder dem Einfluss von anderen magnetischen Feldern verursacht werden. Einige Magneten können auch durch Überhitzung oder unsachgemäße Handhabung dauerhaft geschwächt werden. **
-
Verlieren Magneten ihre Energie?
Nein, Magneten verlieren im Allgemeinen nicht ihre Energie. Sie behalten ihre magnetischen Eigenschaften über lange Zeiträume bei, es sei denn, sie werden äußeren Einflüssen wie hohen Temperaturen oder starken magnetischen Feldern ausgesetzt, die ihre Ausrichtung beeinflussen können. In solchen Fällen kann die magnetische Energie des Magneten abnehmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.